
韓國首爾兩大教會疑遭網路攻擊,教友個人資料、奉獻與會計紀錄及內部文件可能外洩。
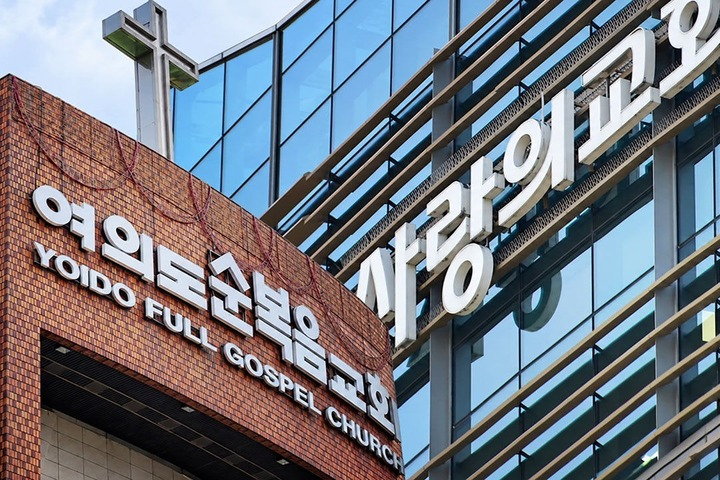
資安公司綠洲資安(Oasis Security)表示,上月從一名海外攻擊者的伺服器取回攻擊工具與紀錄,周二(6日)公布其中有大量與首爾永登浦區汝矣島純福音教會(여의도순복음교회,Yoido Full Gospel Church)、以及瑞草區愛的教會(사랑의교회,SaRang Church)有關的資料。
Two major churches in #Seoul appear to have suffered cyberattacks that exposed members’ personal information, donation history, accounting records and internal documents. https://t.co/jPLJnzMJCV
— The Korea JoongAng Daily (@JoongAngDaily) October 7, 2026
韓國《中央日報》報導,綠洲資安指出,伺服器上約有33萬筆汝矣島純福音教會的奉獻紀錄,看起來是8月被竊;另有約96萬名教友、過去2年更新過的資料,以及約6.8萬份電子簽核文件、14706筆內部通訊系統對話。被認為來自愛的教會人資系統的檔案,則有286筆員工與幹部紀錄,其中包括主任牧師,以及超過8.9萬名教友的資料。
該公司指出:「攻擊者似乎利用身分驗證與授權漏洞,把存取範圍擴大到主要內部系統。大量敏感資訊似乎已被竊走,包括教友個人資料、奉獻與會計紀錄、電子簽核文件和帳號資訊」。攻擊過程的紀錄出現「子代理」(sub-agent)一詞,指執行指令的人工智慧系統;伺服器上還有一份「攻擊交接報告」,摘要駭侵結果、內部系統架構與帳號資訊。這波事件發生前,國民銀行(KB Kookmin)、韓亞銀行(Hana)與新韓銀行(Shinhan)等大型商業銀行也剛遭疑似人工智慧駭侵。
韓國當地媒體周三(7日)把教會自己的清查結果說得更具體。《韓國廣播公司》(SBS)報導,汝矣島純福音教會已向教友發道歉聲明,並稱約85萬名教友的個人資料有外洩跡象;兩間教會都在考慮報請調查。教會廣播局長表示:「疑似外洩資料確認有7件。其中6件不含個人資訊,信徒資料變更紀錄這1件,確認含有部分個人資訊」。
《韓國先驅報》(The Korea Herald)與《每日經濟》(Maeil Business Newspaper)引述教會說法,那6件是教區調動、職分任命與洗禮等紀錄;唯一含個資的是教友資料變更履歷,內有85萬人的姓名、出生日期與變更明細,其中包括約2629筆住民登錄號變更、3964筆電話變更、7202筆地址變更。教會並說,媒體提到的1993年至2019年舊奉獻資料沒有姓名、住民登錄號、電話或地址,只是舊系統的憑證編號、金額與明細;住民登錄號當初只為開立年底稅務結算用的奉獻收據而蒐集。
Data tied to 850,000 members of Seoul’s Yoido Full Gospel Church may have been compromised. Researchers also reportedly found references to “sub-agents” and automated-looking attack reports, raising suspicions that AI tools were involved. The AI link remains under investigation. https://t.co/9TTL3Zm0LL
— TechNadu (@TechNadu) October 7, 2026
汝矣島純福音教會周三聲明:「我們最近接獲韓國網際網路振興院(Korea Internet & Security Agency)通知,教會資訊系統相關個人資料可能外洩。我們正與有關機關及資安專家合作,查明究竟發生了什麼事」。教會說,得知疑似外洩後已對受影響系統展開緊急安檢並採取保護措施,正調查是否有外部入侵、如何發生、哪些類型與數量的資料可能受影響,同時加強防護。
路透引述教會說法,他們已通知受影響教友、阻擋外部連線並更換伺服器密碼,也已向振興院正式申報侵權事件。愛的教會同樣發現個資可能外洩的跡象,已成立緊急應變小組、向有關機關通報,並開始查因、防止損害擴大。《SBS》則稱,該教會也在考慮是否報案。汝矣島純福音教會以登記會友人數計,被稱為全球最大新教教會。